Egs-Latam
|
Egs-Latam & Itzi
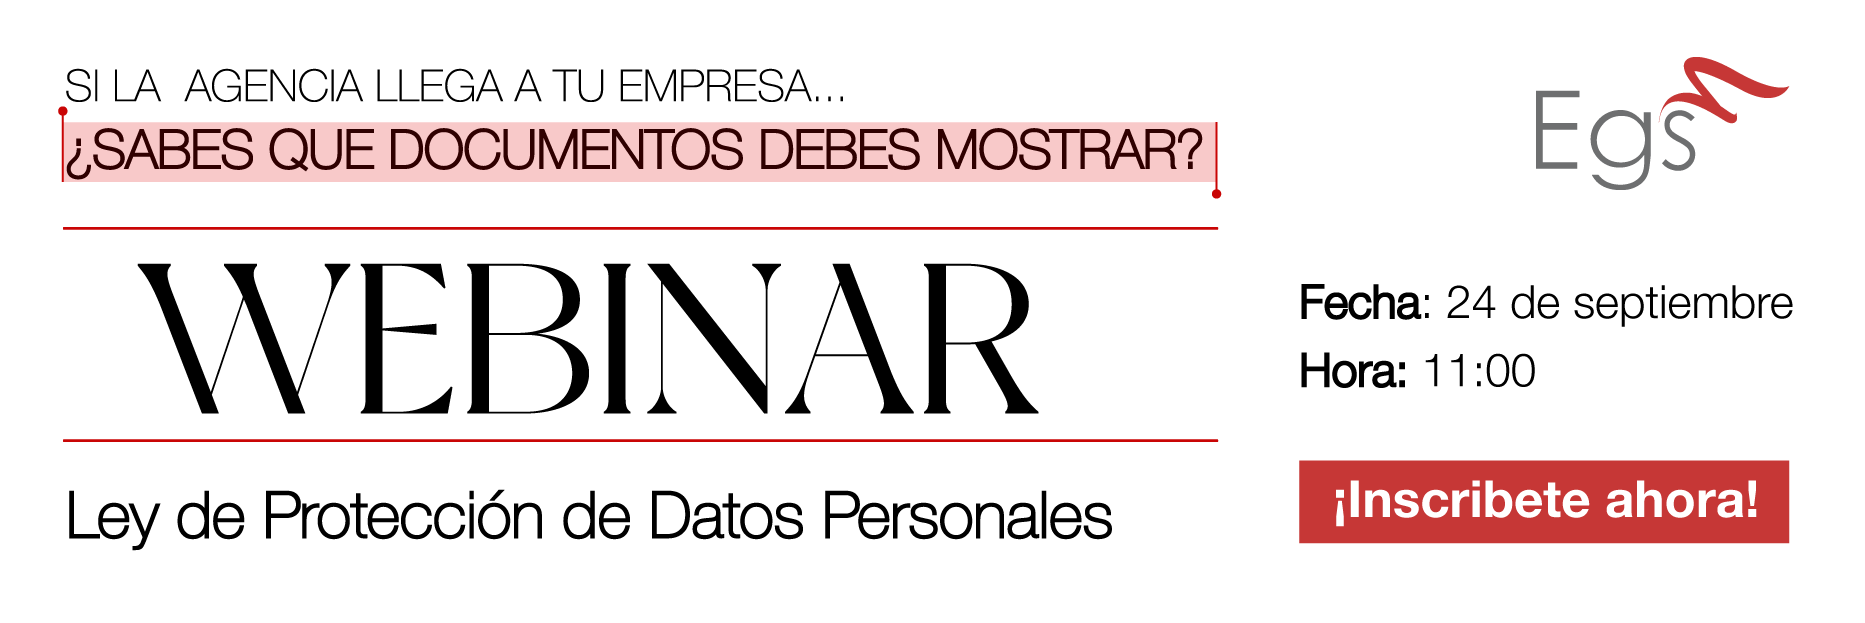
⚖️ Webinar Estratégico · Ley de Prevención de Datos Personales

La ley de protección de datos personales no es sólo un asunto de TI y ese es exactamente el problema.

Si tu empresa todavía está esperando que TI resuelva el cumplimiento, hay algo crítico que la alta dirección necesita entender antes de que lleguen las fiscalizaciones.
Transmisión Digital


YouTube Live
schedule

Fecha y Horario

Jueves 24 Septiembre · 11:00 hrs

Hora oficial Chile (GMT-3) · 45 minutos


Cuenta Regresiva

Tiempo restante
15
Días
20
Horas
06
Min
28
Seg

verified
Acceso libre previa inscripción · Cupos limitados
01
● CONTENIDO CLAVE

Tres preguntas críticas que esta sesión estratégica responde

Sin lenguaje jurídico denso. Sin pitch de producto. Solo lo que tú y tu equipo necesitan entender para tomar decisiones informadas.

¿Por qué el DLP aporta pero no es suficiente?

Tener un Sistema de Prevención de Pérdida de Datos (DLP) es una buena práctica técnica, pero no es lo mismo que cumplir la ley. Son dos marcos distintos, con responsables distintos y consecuencias distintas.

Roberto Opazo explica dónde termina uno y empieza el otro, y por qué confundirlos es el error más común en las organizaciones.

gavel
Técnica vs. Marco Normativo

¿Quién es responsable de qué y ante quién?

La ley define roles con nombre y apellido: Responsable del Tratamiento, Encargado, DPO. El error más caro en cualquier empresa es no tener eso claro antes de que llegue una fiscalización y, cuando dos áreas rinden cuentas por lo mismo, ninguna lo hace.

shield
Roles ARCOP+ & DPO

¿Cómo se ve “estar en cumplimiento”?

La diferencia entre declarar políticas y demostrar evidencia operativa. El Registro de Actividades (RAT), el Modelo de Prevención de Infracciones (MPI) y la pregunta que lo resume todo: si la Agencia llega el lunes, ¿qué carpeta abres? Roberto Opazo nos dará mayor claridad de qué considerar y cómo abordarlo.

help
RAT, MPI & Q&A en Vivo

02
● PUNTOS CLAVE

Qué pasa cuando cada área asume que el tema “le corresponde a otro”

El mayor riesgo de la ley no es técnico, es organizacional.

memory

Gerencia TI

Lo que TI enfrenta sin decirlo

Las demandas sobre el área TI crecen — cumplimiento normativo, soporte, ciberseguridad, transformación digital — mientras el presupuesto se ajusta. Ahora se suma esta ley. Y resulta que la seguridad técnica (DLP, MFA, cifrado) es condición necesaria, pero no suficiente. Hay un responsable legal diferente al técnico, y no siempre está en TI.

person_apron

Gerencia General

El deber fiduciario que aparece en la letra chica

La ley establece que la responsabilidad por el cumplimiento recae en quien toma decisiones — no en quien opera los sistemas. El Directorio y la Gerencia General aprueban la política, asignan presupuesto y responden ante la Agencia. No delegar sin entender qué se está delegando puede resultar caro. Muy caro.

account_balance

Gerencia A&F

Los números que aún no entraron al presupuesto

Infracciones gravísimas llegan hasta 20.000 UTM (~1.300 millones de pesos). En reincidencia, hasta 2%-4% de los ingresos anuales. Y eso sin contar la suspensión de operaciones de hasta 30 días que la Agencia puede aplicar. No es un escenario abstracto: es un pasivo contingente que no está en ningún reporte financiero todavía.

03
● SOBRE EL EXPOSITOR

Conoce a nuestro Speaker

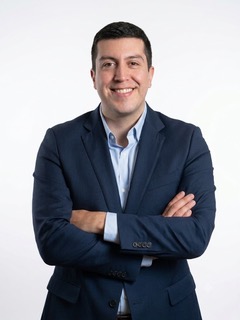
Roberto Opazo Barrientos

DPO & ABOGADO EXPERTO

Roberto Opazo Barrientos

Socio Director de Itzi • Consultora en Derecho Digital

Roberto lleva años trabajando en la intersección entre el derecho y la tecnología, donde muy pocos se sienten cómodos. Es Abogado, Máster en Derecho Digital y Sociedad de la Información por la Universitat de Barcelona, y Delegado de Protección de Datos (DPO) certificado. En este webinar, conduce la sesión desde la práctica: qué le pide realmente la ley a una organización, y cómo se ve cuando eso no está resuelto.

✔ Derecho Digital & Protección de Datos
✔ Delegado de Protección de Datos (DPO)
✔ Máster U. de Barcelona

04
MATERIAL COMPLEMENTARIO

Glosario de términos clave de la Ley de Protección de Datos Personales

Un PDF con los conceptos que necesitas manejar antes del webinar — y que podrás compartir con tu equipo después. Definiciones claras de términos como RAT, DPO, APDP, bases de licitud, brechas de notificación y derechos ARCOP+. Sin jerga. Con ejemplos concretos.

Disponible para todos los inscritos antes del evento.

verified
No es un e-book de 80 páginas. Es una hoja de referencia que realmente vas a usar.

picture_as_pdf

Documento PDF

Entrega directa por correo

Obtener Glosario

05
CAPÍTULO 05 • REGISTRO DE ASISTENCIA

Inscríbete al webinar

Jueves 24 de septiembre · 11:00 hrs Chile
Duración: 45 minutos · YouTube Live · Sin costo


Al inscribirte te enviamos el glosario por correo.

Egs-Latam
|
La ciberseguridad no se instala. Se desarrolla.

Esta sesión estratégica es una iniciativa de Egs-Latam para empresas que quieran entender este escenario antes de que se vuelva urgente. Egs-Latam trabaja con equipos TI de empresas hace más de 35 años.

© 2026 Egs-Latam.

Asegurar mi cupoarrow_downward

Sesión Online Gratuita
Jueves 24 Sept. · 11:00 Chile

Inscribirme