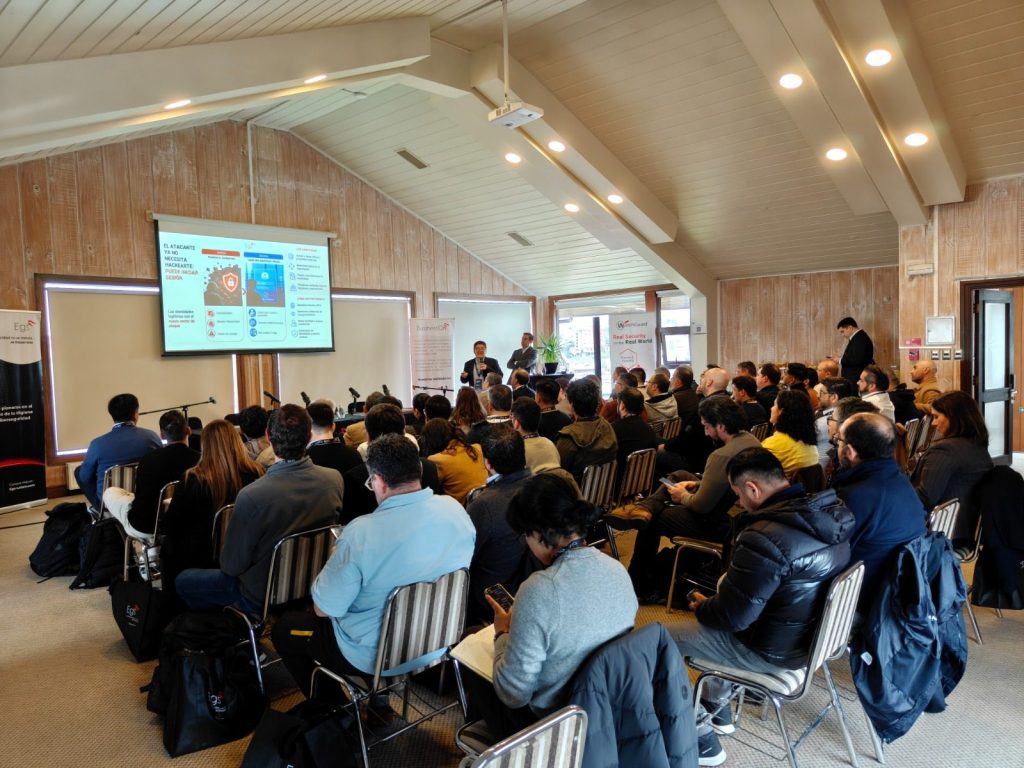
En una de las charlas, alguien le preguntó a la sala quién tenía hoy un plan de continuidad operativa que pudiera activar si mañana amanecía caído el servidor. Levantaron la mano tres personas.
Nadie lo tomó como un reproche. Fue más bien un espejo, y la sala lo entendió así.
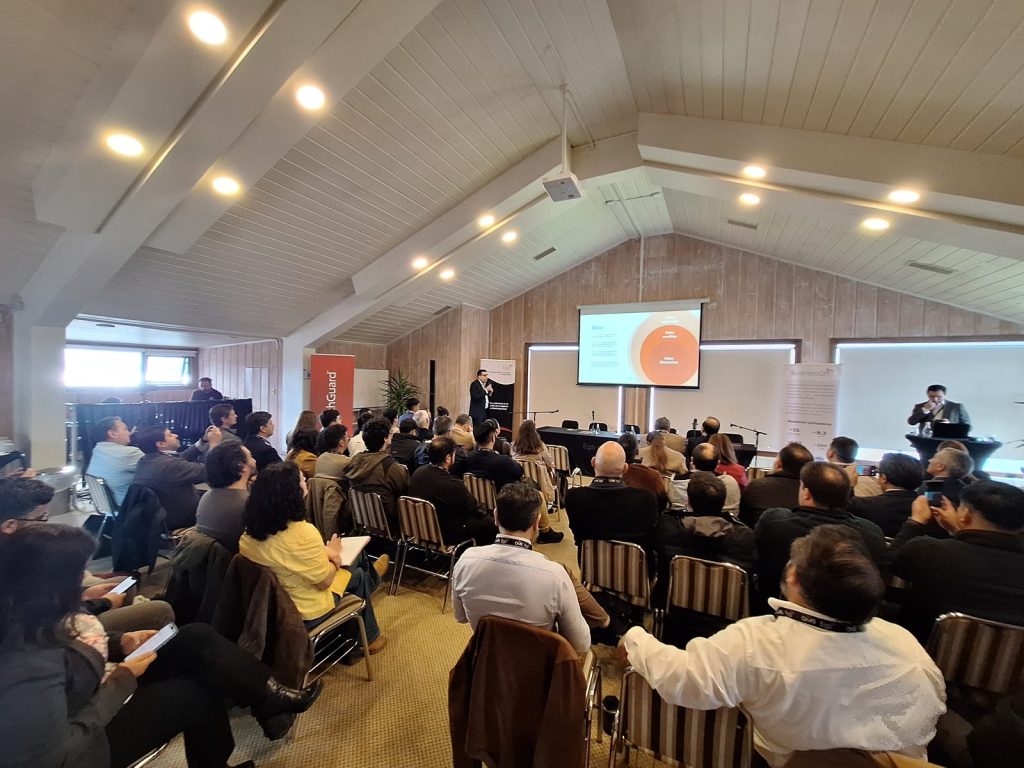
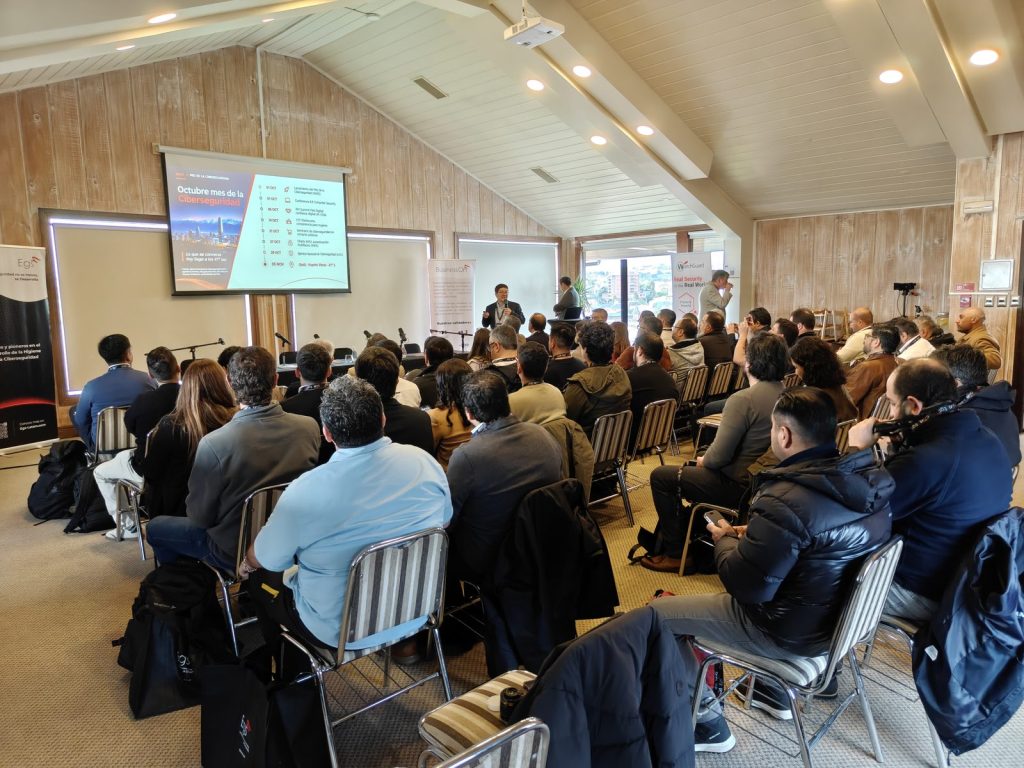
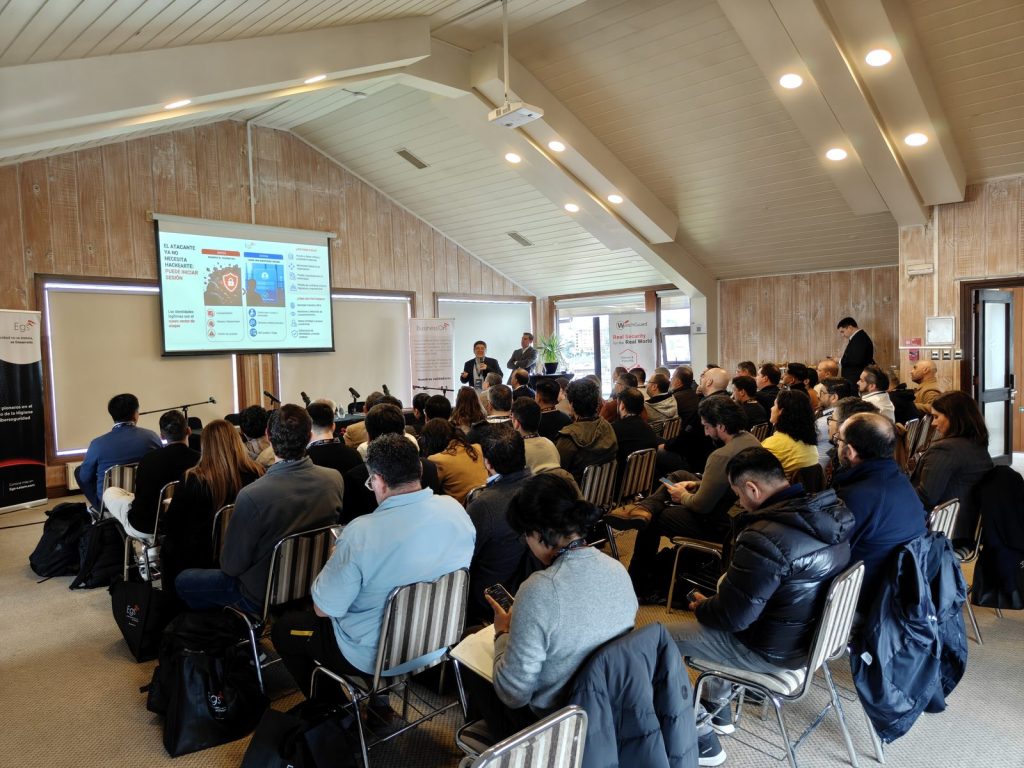
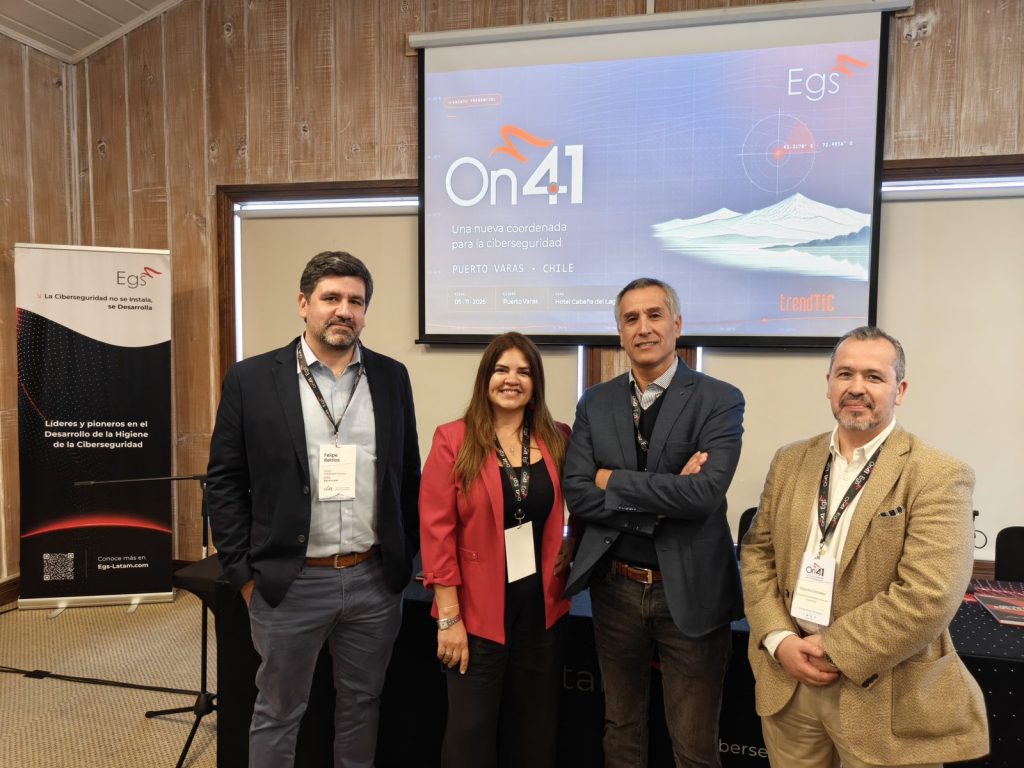
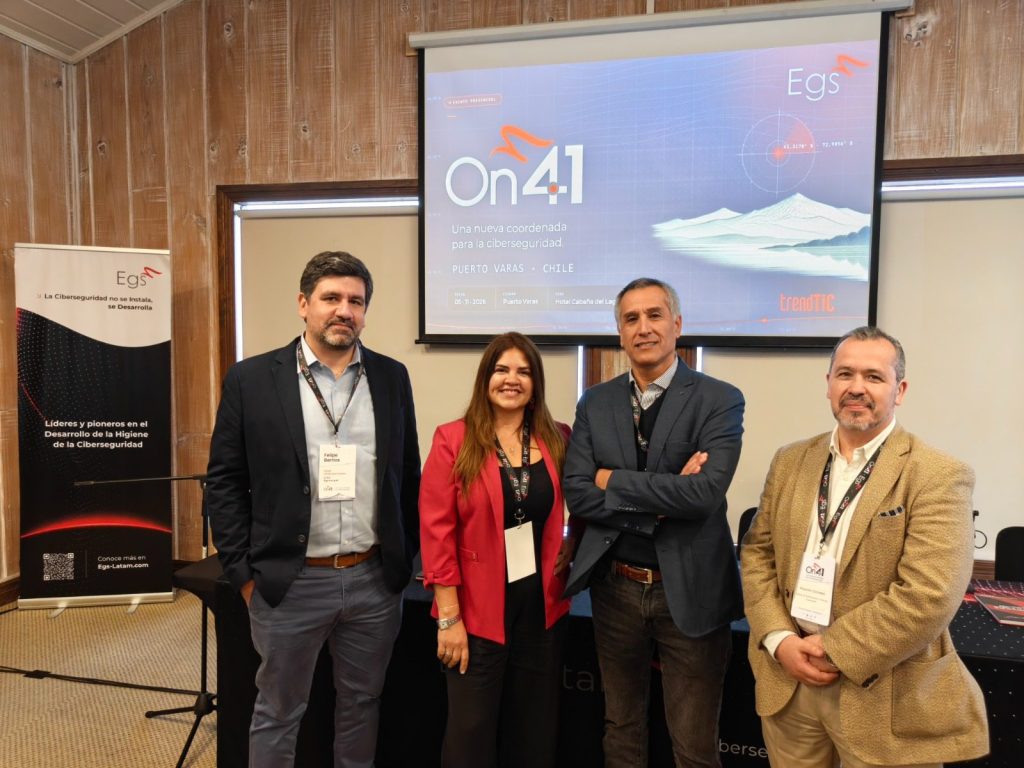
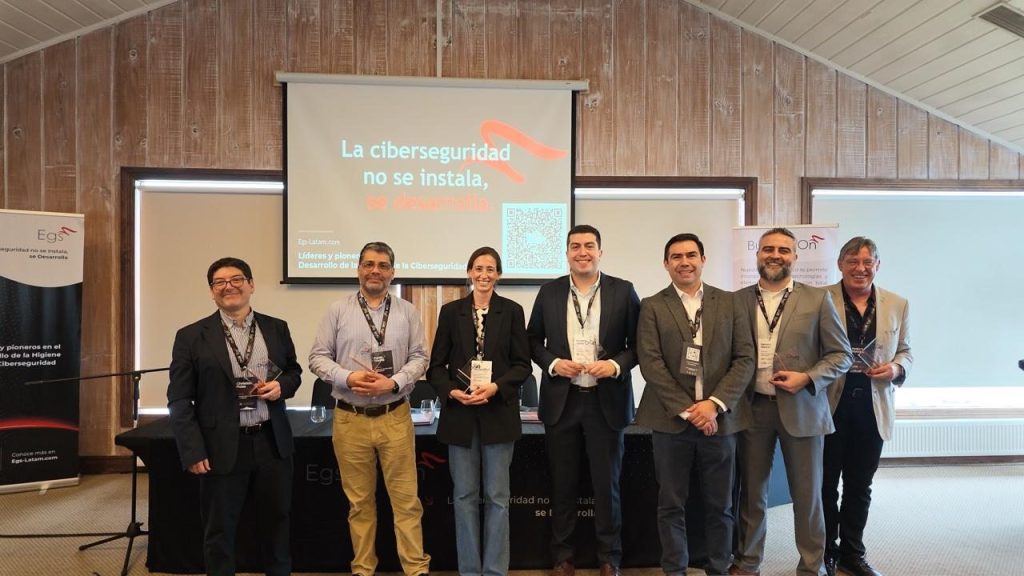
Así se sintió On41, la primera edición del encuentro que organizamos en Puerto Varas el jueves 5 de noviembre, en el Hotel Cabaña del Lago: un lugar donde se dijeron en voz alta cosas que muchos equipos viven en silencio.
Por qué fuimos al sur
Octubre es el Mes de la Ciberseguridad y casi toda la actividad ocurre en Santiago. Queríamos llevar la conversación a donde se toman las decisiones de operación: plantas automatizadas, centros de cultivo conectados, puertos y cadenas logísticas que hoy dependen por completo de lo digital.
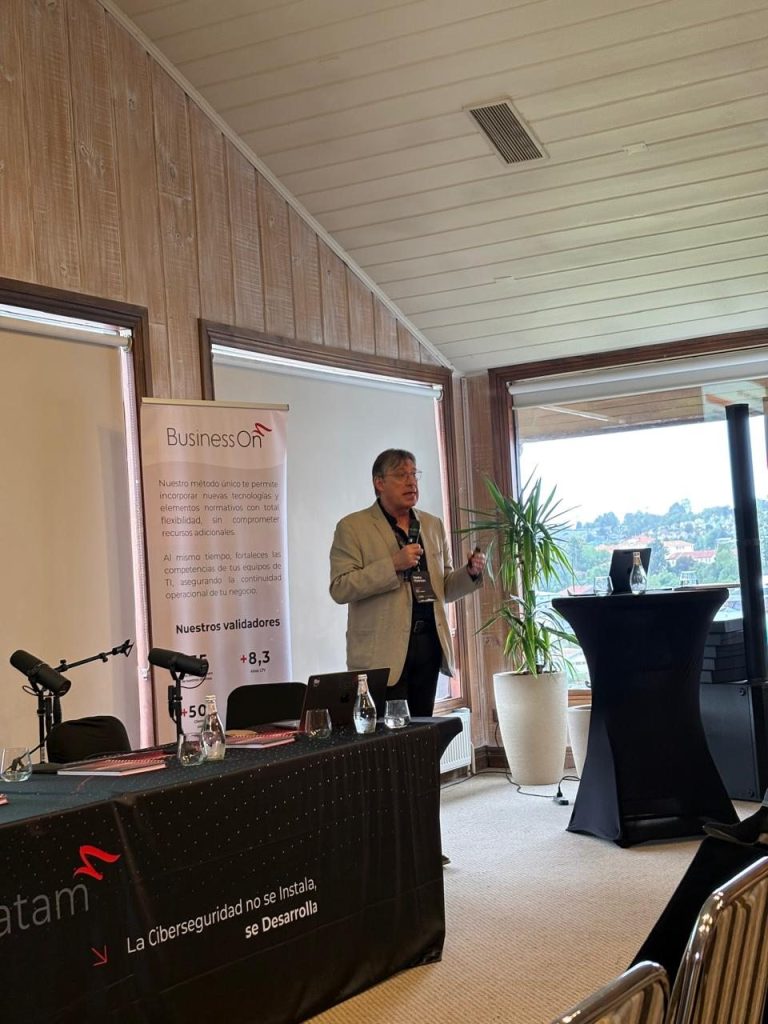
Pedro Oyarzún, nuestro CEO, lo dijo al abrir: llevamos 35 años en esto y siempre hemos buscado democratizar el conocimiento. De ahí el nombre. El 41 es el paralelo geográfico en el que está Puerto Varas.
Y el sur crece con fuerza. El salmón es el segundo producto de exportación del país, y su ecosistema tecnológico crece con él. Más superficie conectada también significa más puntos que cuidar.
La confianza ya no se asume
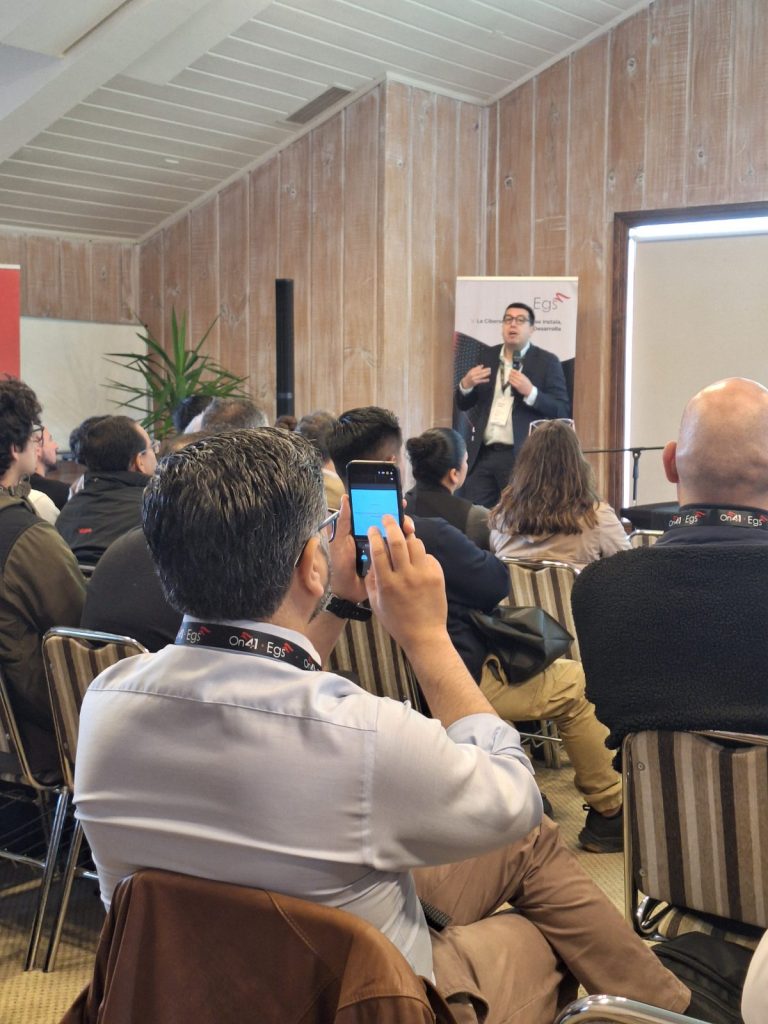
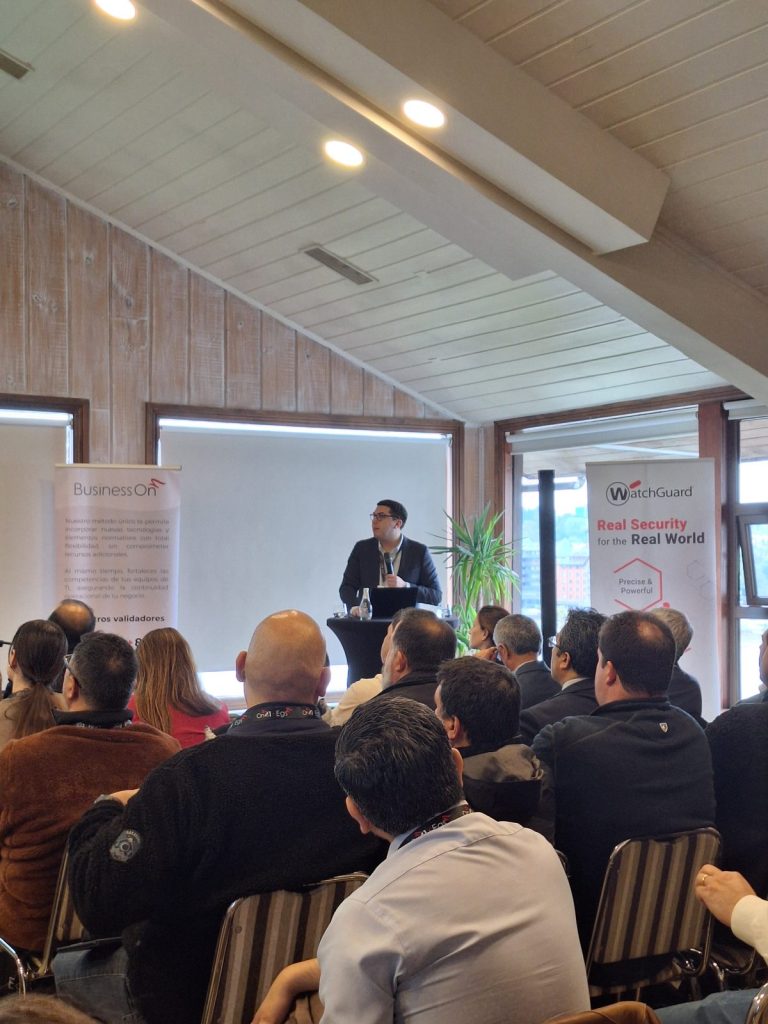
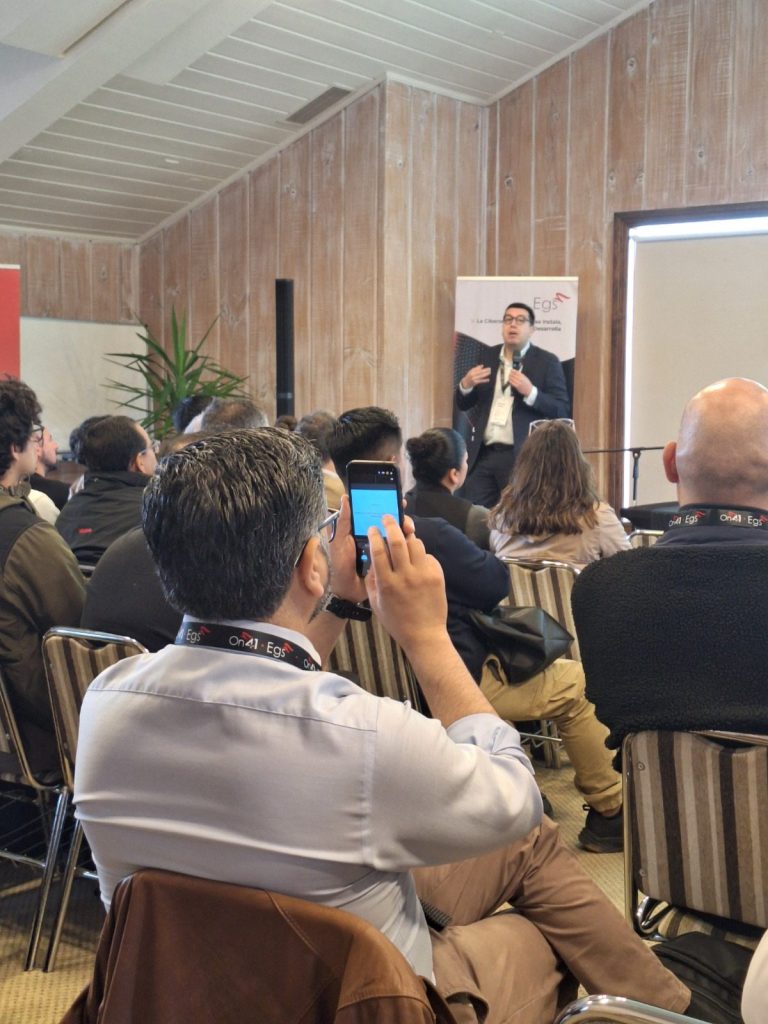
Christian Plaza, nuestro Delivery Manager, abrió con una idea que ordenó el resto de la jornada: el cibercrimen es un negocio estructurado, con recursos, metodología y especialización. Por eso la conversación tiene que salir de lo puramente técnico y llegar al negocio, a la continuidad y a la resiliencia.
Para explicarlo compartió un caso emblemático: un empleado de una empresa de ingeniería de alcance mundial transfirió más de 25 millones de dólares después de una videollamada en la que aparecían los rostros y las voces de sus propios directivos mediante deepfakes. Todo era falso. Y mencionó el mismo mecanismo a escala cotidiana: una llamada que imita la voz del jefe pidiendo una transferencia urgente.
Lo que propuso Christian es poco espectacular, y precisamente por eso funciona:
- Verificar por otro canal antes de autorizar cualquier movimiento de dinero.
- Establecer un segundo control, para que nadie represente un único punto de falla.
- Segundo factor de autenticación (MFA), especialmente para los directivos y ejecutivos, que son los perfiles más atacados.
- Cuidar la información pública de quienes dirigen la empresa, porque desde allí se construyen las suplantaciones.
- Auditar qué permisos tienen los agentes de IA que ya se conectan a la red corporativa, porque en la práctica también son identidades.
«La confianza ya no se asume: se desarrolla y se valida día a día.»
— Christian Plaza, Delivery Manager de Egs-Latam
Los datos son un activo, y la ley los trata como tal
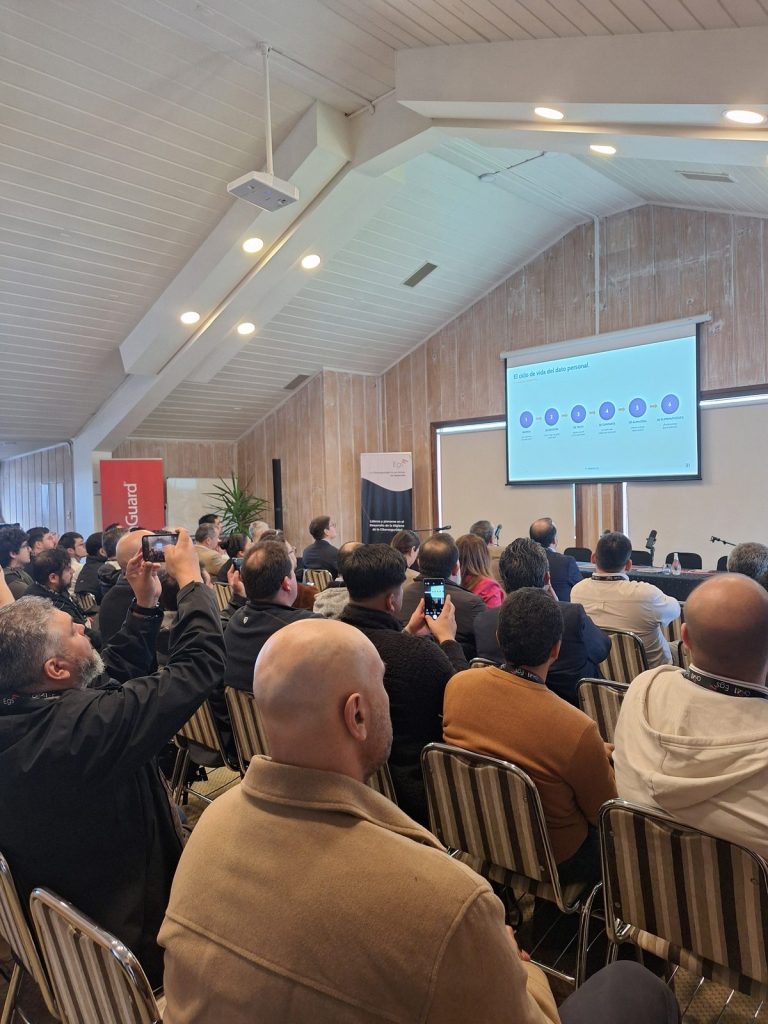
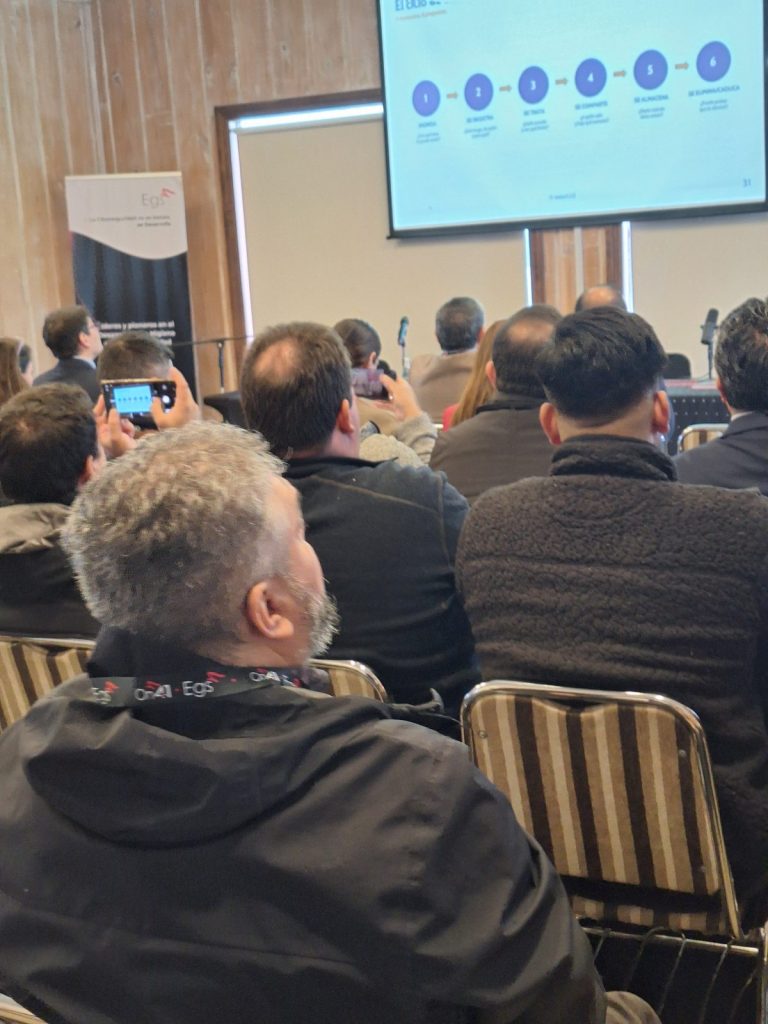
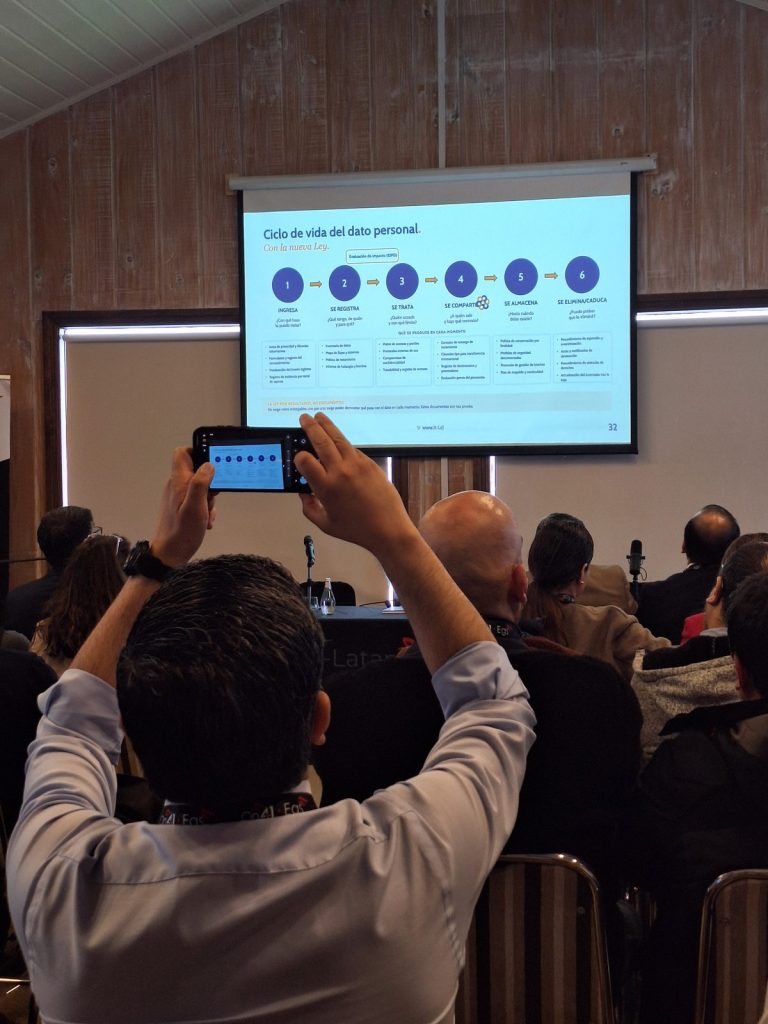
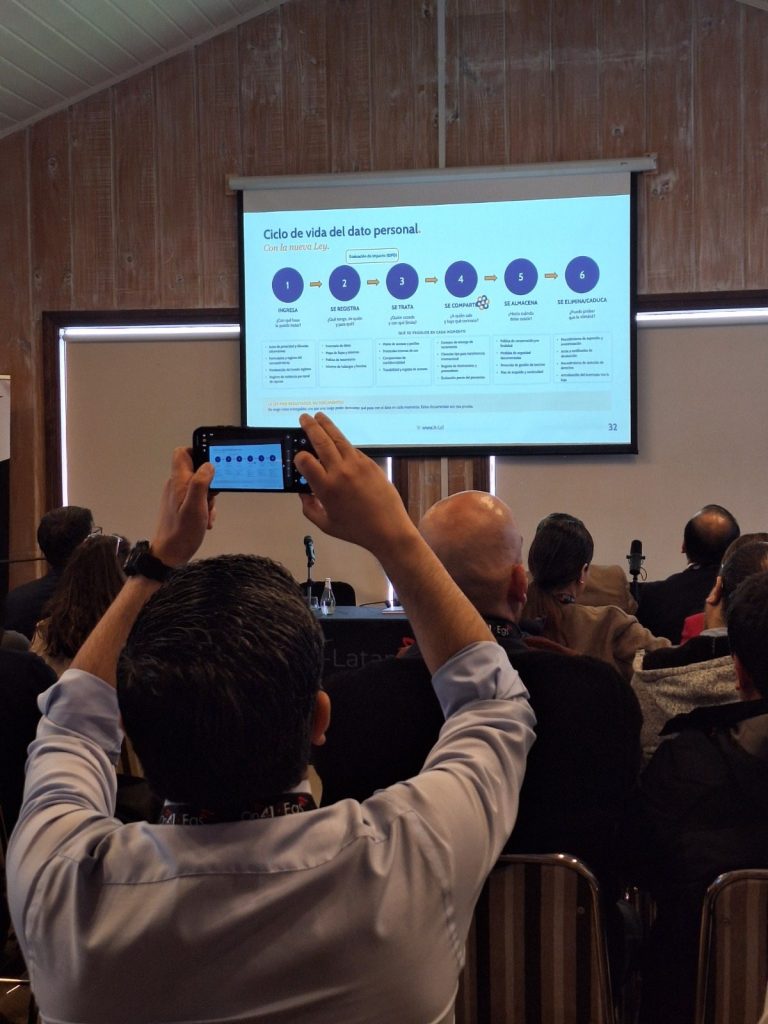
Roberto Opazo, abogado y DPO de Itzi, explicó cómo enfoca la nueva Ley de Protección de Datos Personales (Ley N° 21.719) el ciclo de vida de la información dentro de una organización: cuando entra, cuando se registra, cuando se usa, cuando se comparte, cuando se almacena y cuando se destruye. En cada etapa hay una pregunta que responder y evidencia que poder demostrar.
Su ejemplo fue revelador: una cámara de seguridad en la entrada de una oficina. Un rostro y una patente son datos personales básicos. Pero si la misma cámara registra, semana a semana, que una persona acude al mismo lugar y a la misma hora, y ese lugar es una iglesia o un centro médico, el dato pasa a ser sensible. El contexto cambia la categoría del dato, y con ella las obligaciones de custodia legal de la empresa.
De ahí su recomendación práctica: llevar un Registro de Actividades de Tratamiento (RAT). Lo describió como un inventario exhaustivo: no solo qué datos posees, sino bajo qué base de licitud los tratas, por qué motivo y para qué fin específico.
Lo que viene desde la ANCI
Pablo Triviño, de nuestro equipo de Conocimiento y Desarrollo de Negocios, resumió las directrices clave de la Agencia Nacional de Ciberseguridad (ANCI) y la Ley N° 21.663 en tres principios fundamentales: el efecto cadena (cuando falla un proveedor esencial, colapsa quien depende de él), la necesidad de una respuesta coordinada público-privada, y la centralidad del factor humano.
Recordó además que el marco normativo incentiva el reporte temprano de incidentes, lo que activa el apoyo de la agencia para su contención. Y repasó los pilares higiénicos que la ANCI recomienda: parches al día, concientización periódica, mínimo privilegio, respaldos protegidos y segundo factor de autenticación. Ninguno exige inversiones exorbitantes; es la higiene de ciberseguridad aplicada primero.
Tecnología: menos silos, más visibilidad
Renato Marchi, de ingeniería de ventas de WatchGuard para Latinoamérica, y María Les Spalthoff, Premier Partnership Manager de Acronis, compartieron novedades de sus plataformas. Coincidieron en un principio que en Egs-Latam defendemos a diario: no existe un único producto mágico que te proteja de todo.
Desde WatchGuard se enfatizó la necesidad de plataformas que unifiquen señales mediante telemetría correlacionada e inteligencia artificial que procese millones de alertas para aislar los incidentes de verdadera prioridad. También la urgencia de visibilidad sobre quién accede a qué recursos en la nube, considerando que hoy la mayoría de los atacantes no derriban muros, sino que utilizan credenciales legítimas comprometidas.
Desde Acronis, en el ámbito de respaldo y recuperación, se insistió en un principio crítico: contar con una copia de seguridad no garantiza la continuidad si no has probado que tus sistemas levantan en el orden y tiempo de recuperación (RTO/RPO) que tu negocio exige. Además, la inmutabilidad de los respaldos es indispensable, pues ante un ataque de ransomware lo primero que busca el adversario es destruir las copias de seguridad.
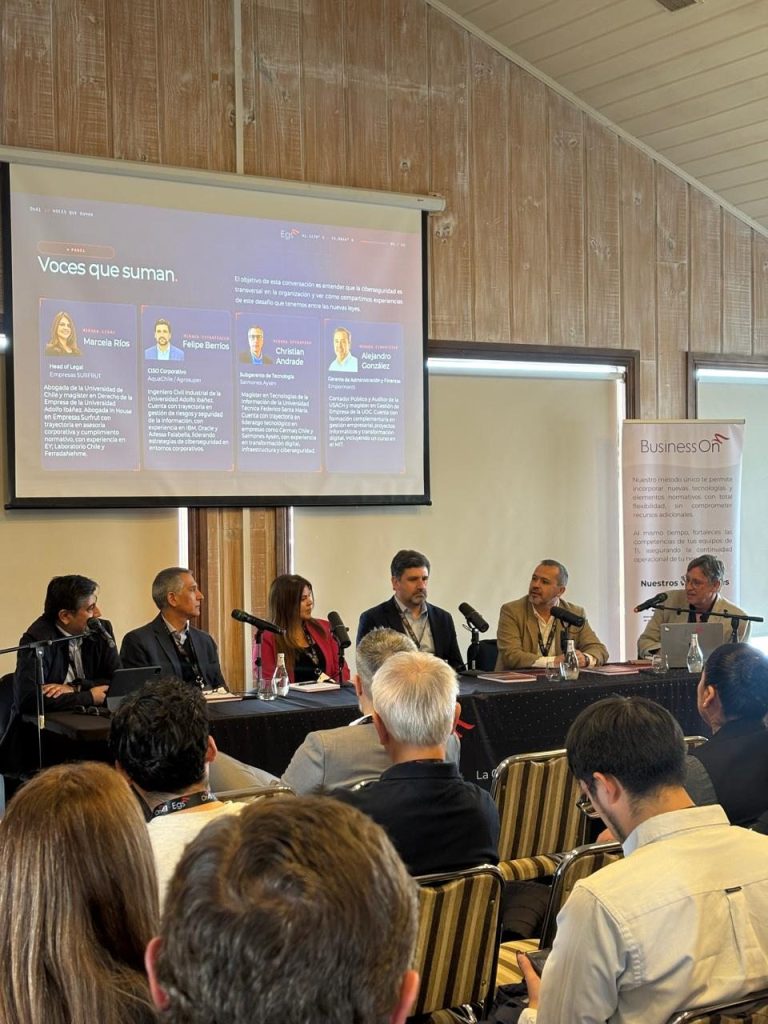
Voces que Suman: el debate en primera persona
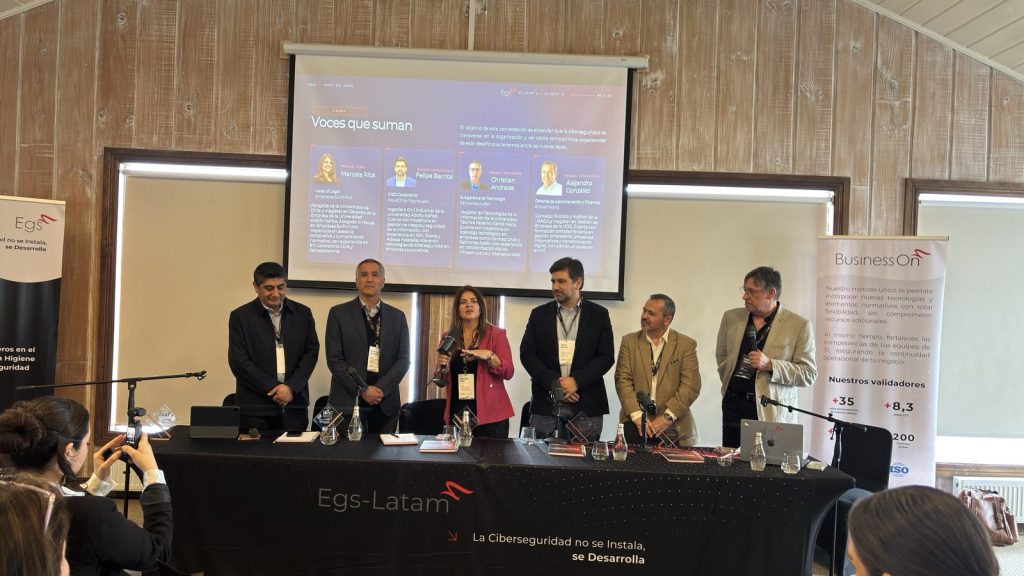
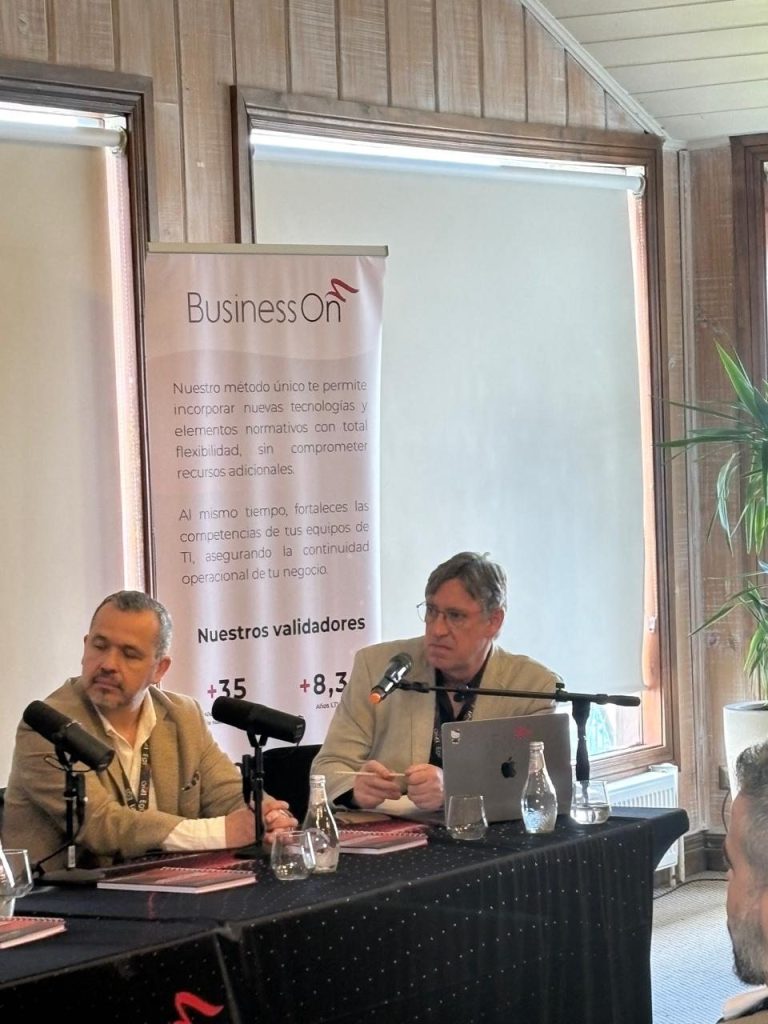
El panel de conversación cerró la jornada, moderado por Pablo Antillanca, director de Revista TrendTIC, y Pedro Oyarzún. Reunió cuatro miradas que rara vez convergen en una misma mesa: la legal, con Marcela Ríos; la estratégica, con Felipe Berríos; la operativa, con Christian Andrade; y la financiera, con Alejandro González, provenientes de sectores clave como la agroindustria, el salmón y la logística portuaria de la Macro Zona Sur.
Entre las reflexiones más valiosas compartidas por los panelistas destacaron:
- El riesgo del negocio como lenguaje común: La ciberseguridad llegó a los directorios porque dejó de explicarse con acrónimos técnicos y comenzó a medirse en impacto al negocio: riesgo en planta para operaciones, flujo de caja para finanzas y responsabilidad fiduciaria para el área legal.
- Mesas de trabajo interdisciplinarias: Varios líderes compartieron cómo al sentar semanalmente a TI, Legal y Finanzas descubrieron prioridades que antes operaban en silos estancos.
- Políticas ágiles frente a manuales imposibles: Se valoró la transición desde procedimientos de cientos de páginas que nadie leía hacia políticas de una sola hoja que los colaboradores realmente pueden cumplir.
- Acompañamiento honesto vs. venta por miedo: Se expresó franqueza frente al mercado, señalando la fatiga ante proveedores que buscan vender desde el temor en lugar de construir capacidades y cultura de higiene a largo plazo.
De reaccionar a anticipar
Pedro Oyarzún cerró el encuentro con una reflexión de fondo: no es viable duplicar el tamaño del equipo TI de la noche a la mañana mientras las alertas y vulnerabilidades siguen multiplicándose. Por eso, el enfoque debe cambiar.
La tecnología por sí sola no resuelve el problema. La evidencia demuestra que las vulnerabilidades más explotadas hoy son conceptualmente las mismas que hace quince años: fallas de configuración, falta de parches y credenciales débiles. El verdadero desafío no radica en sumar más capas de software, sino en hacer bien lo básico de forma continua.
Frente a esto, propuso gestionar los hallazgos con un criterio de triaje de urgencia: priorizar las acciones críticas inmediatas que reducen drásticamente la superficie de exposición y mantener el resto en monitoreo controlado según su relevancia para la continuidad operacional. De esta forma, madurar la ciberseguridad con un plan en el tiempo resulta infinitamente más eficiente y sostenible que intentar apagar incendios dispersos.
Lo que nos llevamos
Esta primera edición de On41 nos demostró que existe una profunda necesidad de descentralizar la conversación y acercar la ciberseguridad a los territorios productivos de Chile.
Agradecemos sinceramente a quienes viajaron para acompañarnos, a los panelistas y expositores por su generosidad y honestidad técnica, y a todo el equipo de Egs-Latam que hizo posible esta jornada en el sur.
«La ciberseguridad no se instala: se desarrolla. Y se desarrolla cuando las áreas conversan y los equipos se atreven a construir un camino compartido.»
Si quieres acceder a las memorias del evento o coordinar una conversación con nuestro equipo sobre el plan de higiene para tu organización, escríbenos a comunicaciones@egslatam.com.
Fotografías de On41 Puerto Varas
Revive la jornada, las ponencias técnicas, el panel intersectorial y el networking en el Hotel Cabaña del Lago: