
Columna de opinión de Pedro Oyarzún, CEO de Egs-Latam, publicada originalmente en la edición Nº 56 de Revista TrendTic (octubre 2026).
Las empresas deben sumarse a un nuevo escenario, donde ya no basta con que las áreas de TI mantengan la operación. Tan importante como eso es que sus conocimientos y competencias se mantengan actualizados a través de canales validados, y no solo mediante el ensayo y error o la iniciativa personal de cada profesional.
A esto se suma que las tecnologías deben actualizarse constantemente, ya sea por mejoras o por corrección de errores, pero principalmente por los nuevos desafíos que impone la ciberdelincuencia. Actualizar es la forma de ponerse al día y enfrentar los nuevos escenarios.
En la mayoría de los casos, la cancha sigue siendo dispareja: los ciberdelincuentes cuentan con más información y conocimiento que los equipos de TI de las empresas. Eso nos pone en desventaja, y más aún si no hemos incorporado adecuadamente las actualizaciones y mejoras de la tecnología que ya tenemos.
La brecha que la inteligencia artificial profundiza
La inteligencia artificial profundiza esta brecha. Hoy los ciberdelincuentes la utilizan para elaborar correos de phishing prácticamente indistinguibles de uno legítimo, suplantar la voz o la imagen de ejecutivos mediante deepfakes y automatizar la búsqueda de vulnerabilidades, acortando drásticamente el tiempo entre que se conoce una falla y se explota. Ataques que antes requerían un alto nivel técnico hoy están al alcance de actores con mucho menos conocimiento.
Las cifras lo confirman. Según el estudio Mastercard 2026 SME Cybersecurity Outlook, casi una de cada cuatro pymes de América Latina y el Caribe sufrió un incidente de ciberseguridad durante el último año. Y aunque el 93% afirma estar familiarizada con la ciberseguridad, solo el 18% se siente muy confiada en su capacidad para proteger su negocio.
En Chile, el panorama es aún más revelador: el 46% de las pymes aún no cuenta con un plan de ciberseguridad. Conocer el problema no es lo mismo que estar preparado para enfrentarlo.
«Aquí surge una primera pregunta clave: ¿cómo nos aseguramos de que las nuevas funcionalidades de la tecnología han sido incorporadas adecuadamente en la organización?»
Cada nueva tecnología o funcionalidad exige adquirir conocimiento, no solo para instalarla y configurarla, sino también para operarla correctamente, de modo que efectivamente resguarde y dé cobertura a la ciberseguridad de la empresa.
La IA dentro de la empresa: innovación versus fuga de datos
Esto aplica directamente a la IA. Muchas de las plataformas que las empresas ya utilizan a diario han incorporado asistentes y funcionalidades de inteligencia artificial, en varios casos activadas por defecto. Si no se configuran adecuadamente, pueden exponer información sensible a usuarios que no deberían acceder a ella. Una vez más: no basta con que la funcionalidad exista, hay que saber incorporarla con gobierno y visibilidad.
En paralelo, el marco normativo chileno ha dado un salto decisivo con la incorporación de nuevos agentes regulatorios:
- Agencia Nacional de Ciberseguridad (ANCI): en el marco de la Ley Marco de Ciberseguridad (Ley N° 21.663), estableciendo obligaciones técnicas, deberes de notificación temprana y estándares vinculantes.
- Agencia de Protección de Datos Personales (APDP): bajo la nueva Ley de Protección de Datos Personales (Ley N° 21.719), con exigencias de debida diligencia sujetas a multas e indemnizaciones de gran escala para las empresas.
Pero la inteligencia artificial no solo está del lado del atacante. Dentro de las propias empresas, los colaboradores ya la usan en su trabajo cotidiano (lo que conocemos como Shadow AI), muchas veces sin lineamientos claros sobre qué información pueden compartir con estas herramientas.
Cada vez que se ingresan datos de clientes, datos personales o información estratégica en una plataforma no autorizada, se abre un nuevo frente de riesgo, con implicancias directas frente a la ley. Bien gobernada, en cambio, la IA es una aliada estratégica: permite a los equipos de TI y ciberseguridad analizar grandes volúmenes de eventos, detectar anomalías tempranas y responder con mayor rapidez.
De la mantención y operación a la gestión integral del riesgo
Todo lo anterior obliga a las gerencias a abordar la ciberseguridad y la gestión de TI ya no desde la mantención y el soporte operativo, sino desde el riesgo integral. Al riesgo operacional hoy se suman de manera ineludible el riesgo reputacional, el legal y el económico.
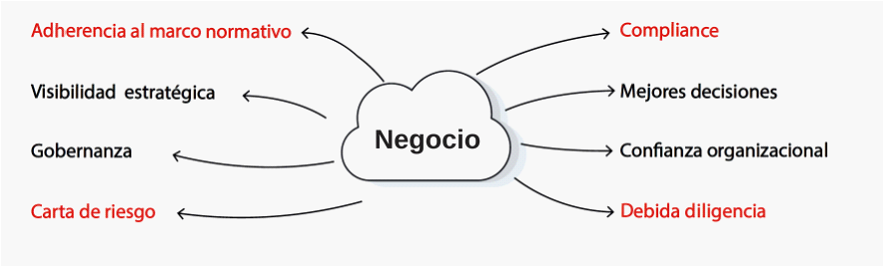
Para lograrlo, todas las áreas de la empresa deben compartir un lenguaje común que sirva de puente entre ellas: conceptos como gobernanza, compliance, carta de riesgo, debida diligencia y adherencia al marco normativo, que bien gestionados se traducen en visibilidad estratégica, mejores decisiones y confianza organizacional. Todo ello, con el Negocio al centro.
Poner el Negocio al centro: qué significa en la práctica
En la práctica cotidiana de una organización, este enfoque significa:
- Velar por la adecuada ejecución del monitoreo: Supervisar la operación y la gestión tecnológica en tiempo real, priorizando lo crítico sobre el ruido de alertas.
- Aplicar buenas prácticas en la configuración (Línea Base): Garantizar que la infraestructura tecnológica existente esté debidamente endurecida y configurada antes de sumar nuevas herramientas.
- Debida actualización continua: Mantener una disciplina rigurosa de parches y versiones para cerrar ventanas de vulnerabilidad conocidas.
- Desarrollo continuo de competencias internas: Las áreas técnicas deben incorporar nuevas capacidades, incluidas las que exige la inteligencia artificial, para velar por la continuidad operacional de la que depende el negocio.
«La pregunta para la gerencia ya no es si TI mantiene los sistemas funcionando, sino si la organización está gestionando los riesgos que pueden comprometer la continuidad y el futuro del negocio.»
— Pedro Oyarzún, CEO de Egs-Latam
Fuente de datos: Mastercard 2026 SME Cybersecurity Outlook. Encuesta a 2.400 propietarios y ejecutivos de pymes de 12 países de América Latina y el Caribe, incluido Chile, realizada durante el segundo trimestre de 2026.
Referencia editorial: Publicado originalmente en Revista TrendTic, Edición Nº 56 – 2026, sección Columnas de Opinión, páginas 20-21.